Auth0 : une couche d’identité moderne pour sécuriser applications et API
Authentifier un utilisateur n’est plus simplement vérifier un couple identifiant/mot de passe.
Auth0 : une couche d’identité moderne pour sécuriser applications et API
Authentifier un utilisateur n’est plus simplement vérifier un couple identifiant/mot de passe. Une application moderne doit souvent gérer du SSO, plusieurs fournisseurs d’identité, du MFA, des secrets, des utilisateurs B2B et B2C, des API, différents niveaux d’autorisation… tout en maintenant une expérience de connexion simple.
C’est précisément le problème qu’Auth0 cherche à résoudre.
Auth0 est une plateforme d’authentification et d’autorisation, appartenant à Okta depuis 2021, mais historiquement conçue avec une approche très orientée développeurs. L’objectif : fournir une couche d’identité prête à intégrer aux applications plutôt que reconstruire soi-même les mécanismes de login, de fédération et de gestion des tokens.
Auth0, concrètement, c’est quoi ?
Le rôle d’Auth0 peut être résumé simplement :
L’application délègue à Auth0 la gestion de l’identité de ses utilisateurs.
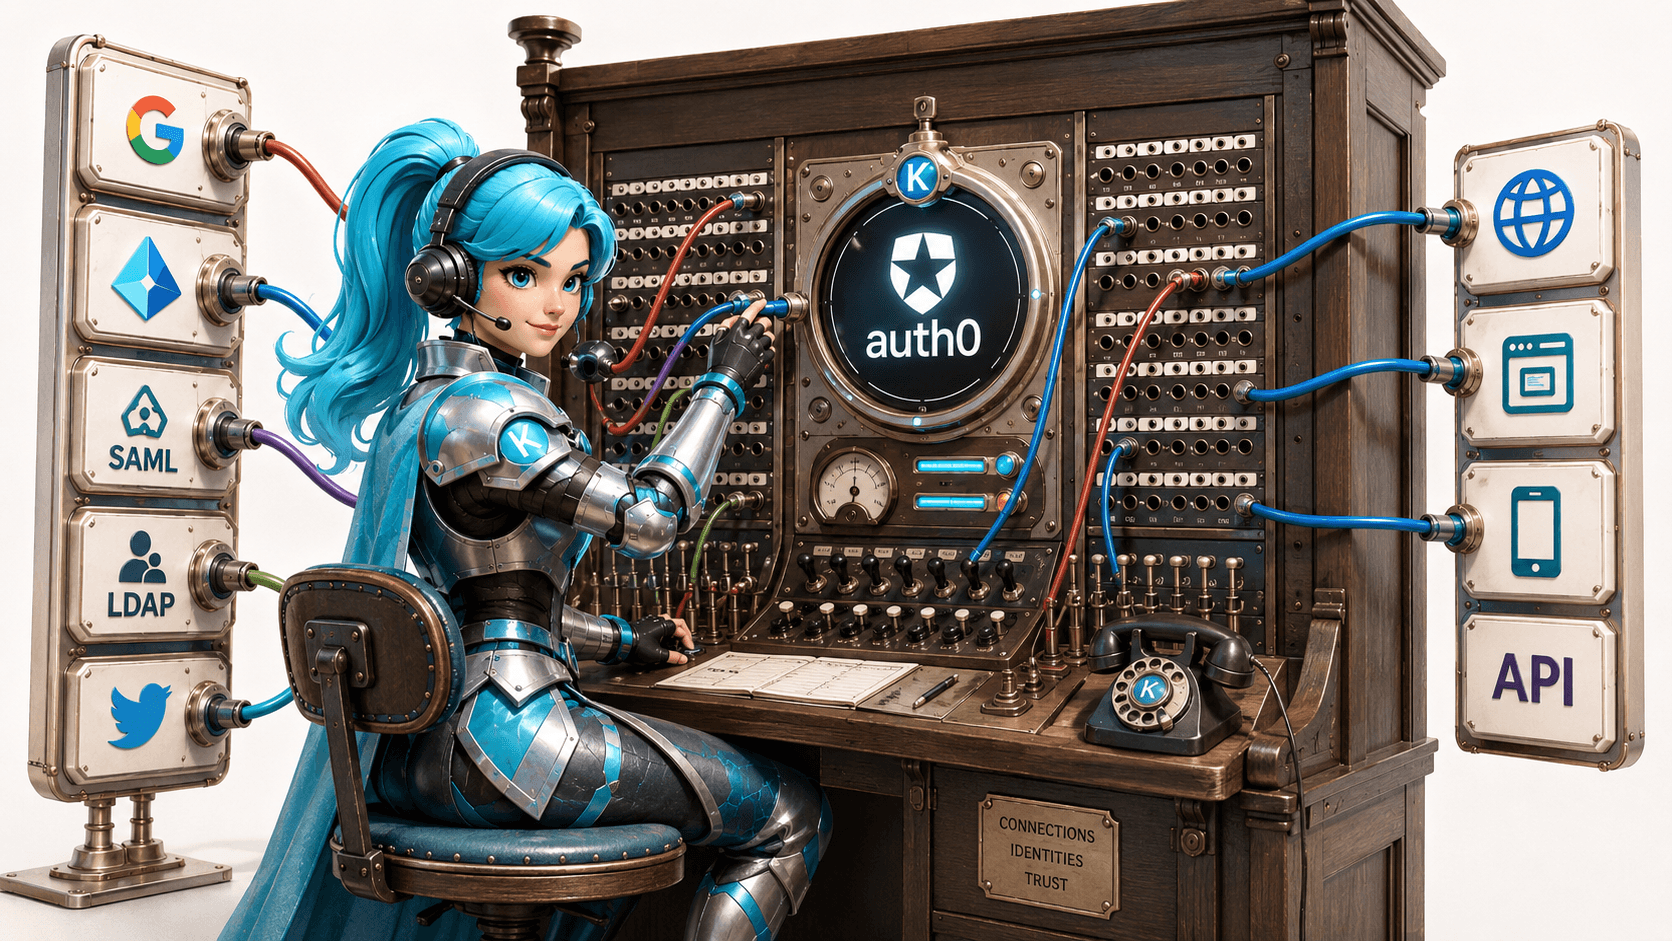
Au lieu de coder dans chaque application la connexion à Google, Microsoft, une base d’utilisateurs ou un fournisseur SAML, l’application ne dialogue qu’avec Auth0.
Le principe architectural ressemble donc à ceci :
Utilisateur → Application → Auth0 → Source d’identité
La source d’identité peut être :
- Google Workspace ;
- Microsoft Entra ID ;
- Active Directory / LDAP ;
- un fournisseur SAML ou OpenID Connect ;
- un compte social ;
- une base utilisateurs hébergée par Auth0 ;
- une base utilisateurs existante ;
- ou encore un autre fournisseur d’identité d’entreprise.
Auth0 joue alors le rôle de couche d’abstraction entre les applications et les différents systèmes d’identité. Ses connexions d’entreprise prennent notamment en charge Google Workspace, Entra ID, Active Directory, ADFS, Okta, PingFederate, SAML et OpenID Connect.
C’est probablement l’un des aspects les plus intéressants de la plateforme : les applications n’ont plus besoin de connaître la complexité de chaque IdP.
Une authentification basée sur les standards
Auth0 ne repose pas sur un protocole propriétaire imposé aux applications.
La plateforme s’appuie largement sur les standards du marché, notamment OAuth 2.0, OpenID Connect et SAML.
Une application web moderne pourra par exemple utiliser OpenID Connect pour authentifier l’utilisateur. Une fois l’authentification terminée, Auth0 émet les tokens nécessaires à l’application.
Pour une API, le fonctionnement classique consiste à utiliser un Access Token, généralement au format JWT, contenant les informations nécessaires pour déterminer les droits du client sur la ressource demandée.
Auth0 permet également de définir des scopes, permissions et rôles, avec un mécanisme RBAC pour contrôler l’accès aux API.
Autre avantage important dans des environnements hybrides : Auth0 peut être placé des deux côtés d’une fédération SAML. Il peut agir comme Service Provider face à un IdP d’entreprise, mais aussi comme Identity Provider pour une application compatible SAML.
Cela permet par exemple de faire le pont entre une application moderne utilisant OIDC et un système d’identité historique fonctionnant encore en SAML.
Google Workspace comme source d’identité
Pour un environnement Google Workspace, l’intégration est particulièrement intéressante.
Auth0 dispose d’une connexion Enterprise dédiée permettant à un utilisateur de se connecter à une application avec son identité Google Workspace. L’application elle-même reste intégrée à Auth0 et n’a donc pas à implémenter directement la logique Google.
On peut ainsi obtenir une architecture du type :
Google Workspace → Auth0 → Applications et API
L’intérêt devient plus évident lorsqu’un même produit doit accueillir plusieurs populations.
Un client peut utiliser Google Workspace, un autre Entra ID et un troisième un IdP SAML spécifique. L’application, elle, continue de parler uniquement avec Auth0.
C’est un modèle particulièrement adapté aux éditeurs SaaS et aux applications B2B.
B2B : la fonctionnalité Organizations change la logique
Auth0 dispose justement d’un concept d’Organizations destiné aux architectures B2B et SaaS multi-tenant.
Une Organization représente typiquement une entreprise cliente ou partenaire.
Il devient alors possible d’associer à chaque organisation :
- ses utilisateurs ;
- ses connexions d’identité ;
- ses rôles ;
- son contexte d’authentification ;
- et une expérience de connexion adaptée.
Un même utilisateur peut également appartenir à plusieurs organisations.
Pour un éditeur SaaS, cela permet par exemple à Entreprise A d’utiliser Google Workspace pour accéder au service tandis qu’Entreprise B utilise Entra ID, sans modifier l’architecture d’authentification de l’application.
Auth0 supporte également le provisioning SCIM entrant pour plusieurs types de connexions Enterprise. Les utilisateurs et groupes provenant d'un IdP peuvent ainsi être synchronisés avec Auth0 ; Google Workspace peut pour sa part être synchronisé via Directory Sync.
Pour une plateforme B2B, c’est une différence importante : on ne gère plus uniquement le login, mais également une partie du cycle de vie et du contexte organisationnel de l’identité.
MFA, passkeys et protection contre les attaques
L’autre enjeu est évidemment la sécurité.
Auth0 prend en charge plusieurs facteurs MFA : OTP, notifications push, SMS, WebAuthn avec clés de sécurité, biométrie des terminaux ou encore codes de récupération.
La plateforme supporte également les passkeys, basées sur FIDO2/WebAuthn. Contrairement à un mot de passe, une passkey utilise de la cryptographie asymétrique et est liée au domaine d’authentification, ce qui la rend notamment résistante au phishing. Auth0 permet leur utilisation avec Universal Login ainsi que dans différents scénarios web et mobiles.
Pour aller plus loin, un mécanisme d’Adaptive MFA peut analyser le risque d’une tentative de connexion et demander une vérification supplémentaire lorsque celle-ci est considérée comme risquée. Cette fonctionnalité dépend toutefois du niveau de licence utilisé.
Auth0 propose également plusieurs protections directement au niveau de l’authentification :
- détection des bots ;
- limitation des IP suspectes ;
- protection contre le brute force ;
- détection de mots de passe compromis.
L’objectif n’est donc pas uniquement d’authentifier l’utilisateur, mais également de protéger le point d’entrée avant même que l’application ne reçoive la requête.
Universal Login : centraliser plutôt que réimplémenter
Auth0 peut héberger le parcours d’authentification avec Universal Login.
L’utilisateur est redirigé vers une interface d’authentification gérée par Auth0, puis revient vers l’application une fois son identité validée.
Cette approche présente un avantage architectural : la logique sensible d’authentification n’est pas re-implémentée dans chaque application.
L’expérience peut néanmoins être adaptée à la marque de l’entreprise et utiliser un domaine personnalisé tel que :
login.monentreprise.com
Au lieu du domaine Auth0 du tenant. OAuth/OIDC, SAML, MFA et différentes connexions Enterprise peuvent fonctionner avec ces domaines personnalisés.
Auth0 propose également un mode Identifier First. L’utilisateur indique d’abord son adresse email et Auth0 peut ensuite choisir automatiquement le parcours approprié : mot de passe, passkey ou redirection vers l’IdP de son entreprise.
Pour une application B2B, cette logique est particulièrement efficace :
alice@client-a.com → Google Workspace
bob@client-b.com → Entra ID
charles@gmail.com → compte Auth0
Le tout derrière une seule interface de connexion.
Actions : ajouter sa propre logique au parcours d’identité
Une plateforme IAM devient rapidement limitée si chaque scénario particulier nécessite de contourner le produit.
Auth0 répond à cette problématique avec les Actions.
Une Action est une fonction Node.js sécurisée, versionnée et exécutée directement dans le contexte du tenant Auth0 à différents moments du parcours utilisateur.
On peut par exemple exécuter du code après une authentification pour :
- enrichir un token avec des informations métier ;
- appliquer une règle d’accès ;
- appeler une API externe ;
- imposer un MFA dans certaines conditions ;
- contrôler l’organisation à laquelle appartient l’utilisateur ;
- synchroniser des informations avec une application métier.
Cette extensibilité est intéressante car elle permet de conserver Auth0 comme point central de l’identité sans déplacer toute la logique métier dans la plateforme.
Une plateforme pensée pour les développeurs
C’est probablement ici qu’Auth0 se distingue le plus d’un IdP d’entreprise traditionnel.
La plateforme fournit des SDK et des Quickstarts pour de nombreuses technologies : JavaScript, React, Angular, Node.js, Python, Java/Spring, .NET, iOS, Android, etc. Auth0 annonce plus de 30 SDK et Quickstarts.
Deux API principales permettent également d’automatiser largement la plateforme :
Authentication APIPour les opérations liées au processus d’identité et d’authentification.
Management APIPour administrer les utilisateurs, applications, connexions et autres objets de configuration.
L’infrastructure IAM peut donc s’intégrer à des processus DevOps plutôt que d’être administrée uniquement manuellement depuis une console.
Et pour la supervision ?
Les événements d’authentification et les modifications de configuration sont enregistrés dans les logs du tenant.
Ces informations permettent notamment de retrouver :
- les connexions utilisateurs ;
- les erreurs d’authentification ;
- les actions d’administration ;
- les appels à la Management API ;
- les événements liés aux mécanismes de protection.
Ces logs peuvent ensuite être envoyés vers des systèmes externes et intégrés à des solutions comme Datadog, AWS EventBridge ou Azure Event Grid, ainsi qu’à d’autres systèmes via les mécanismes de Log Streams.
Pour une exploitation en production, cette capacité est essentielle : l’identité doit être intégrée au même dispositif de supervision et de sécurité que le reste du SI.
Ce qu’Auth0 ne remplace pas
Il est également important de positionner correctement la solution.
Auth0 n’est ni un UEM, ni un outil complet d’IGA, ni simplement un annuaire d’entreprise destiné à administrer les collaborateurs.
Son terrain de jeu naturel est davantage la couche d’identité des applications, services et API, notamment dans les scénarios CIAM et B2B.
Dans un environnement Google Workspace, par exemple, Auth0 n’a pas vocation à remplacer Google comme source d’identité. Il peut au contraire venir fédérer cette identité et l’exposer de manière cohérente à un ensemble d’applications.
De même, déployer Auth0 ne dispense pas de concevoir correctement :
- le modèle d’identité ;
- les rôles et autorisations ;
- le cycle de vie des comptes ;
- le modèle multi-tenant ;
- les flux OAuth/OIDC ;
- la stratégie MFA ;
- les environnements de développement et de production ;
- la collecte et la conservation des logs.
Enfin, certaines fonctions avancées — notamment “Organizations”, “Enterprise Connections”, “Adaptive MFA” ou certaines options de déploiement — dépendent du plan Auth0 choisi.
Pourquoi Auth0 mérite notre attention
Auth0 se situe à l’intersection de plusieurs sujets que nous traitons déjà : identité, accès aux applications, Google Workspace, fédération et sécurisation des environnements utilisateurs.
La plateforme devient particulièrement pertinente lorsqu’une organisation doit exposer des applications à plusieurs populations différentes ou lorsque l’identité ne provient plus d’un annuaire unique.
Elle permet alors de créer une couche commune :
les IdP gèrent les identités, Auth0 orchestre leur utilisation dans les applications.
Ce découplage est particulièrement intéressant pour les architectures SaaS, les portails clients, les comptes externes, les extranets, les applications mobiles ou les plateformes utilisant plusieurs API.
Auth0 ne supprime évidemment pas la complexité de l’IAM. En revanche, il évite de reconstruire une grande partie de ses composants les plus sensibles et fournit un socle standardisé pour les intégrer.
Et Kromework dans tout ça ?
Chez Kromework, la logique est simple : nous accompagnons déjà nos clients sur la gestion des identités et des accès en interne, via l'UEM, l'IdP et l'écosystème Google. Auth0 couvre la même problématique côté produit — l'authentification des utilisateurs externes. C'est une extension cohérente de notre expertise, et l'une des pistes que nous étudions pour notre catalogue. Un projet CIAM en réflexion ? Parlons-en.
Cet article a été écrit par Pierre Samenayre Architecte EUC chez KromeWork. Vous avez une question, une suggestion → contact@kromework.com.